Amazon Web Services ブログ
Amazon 脅威インテリジェンスの新たな知見: サイバー攻撃と物理的軍事作戦を融合させる国家支援型脅威アクター
Amazon 脅威インテリジェンスチームの調査により、国家支援型脅威アクターがサイバー作戦を物理的な軍事攻撃に活用する「サイバー支援キネティックターゲティング」という新たなトレンドが明らかになりました。イラン系脅威グループによる海上船舶の追跡とミサイル攻撃、エルサレムの CCTV カメラ侵害とミサイル照準調整など、具体的な事例を通じて、サイバー戦争と従来の戦争の境界線が薄れている現状を解説します。防御者が脅威モデルを拡張し、新たな防御戦略を構築する必要性についても提言します。
Amazon Q Business と Amazon Bedrock によるSAP データ価値の最大化 – パート 2
このシリーズのパート1では、Amazon Q BusinessとAmazon Bedrockの力を組み合わせて、SAP Early Watch Reportsから実用的なインサイトを得る方法、およびBusiness Data Automationを使用したIntelligent Document ProcessingをSAPシステムの請求書データ処理に使用する方法を検討しました。この投稿では、Amazon Bedrock Knowledge Bases for Structured Dataを使用して、SAPデータに関する質問に自然言語形式で回答する方法を実演します。

株式会社 Sumarch 様の AWS WAF 活用事例「段階的導入によるセキュリティ強化とレスポンスタイム 30% 改善の実現」
本ブログは 株式会社 Sumarch 様 と Amazon Web Services Japan 合同会社 が […]
週刊生成AI with AWS – 2026/1/5 週
みなさま、明けましておめでとうございます。今年も「週刊生成AI with AWS」をよろしくお願いします。2026年初回号では、Amazon Bedrock AgentCoreを活用したEC事業者のCRM自動化や採用業務効率化など、国内企業の実践事例や前号からのアップデート情報を多数紹介しています。

週刊AWS – 2026/1/5週
EC2 Capacity Manager に Spot 中断メトリクスが追加、AWS Config が 21 の新しいリソースタイプをサポート、Amazon MQ が RabbitMQ ブローカーで HTTP ベース認証と相互 TLS 認証をサポート開始、Amazon ECS が Fargate と ECS マネージドインスタンスで tmpfs マウントをサポート、Amazon EC2 C8i および C8i-flex インスタンスが東京を含む追加リージョンで利用可能など
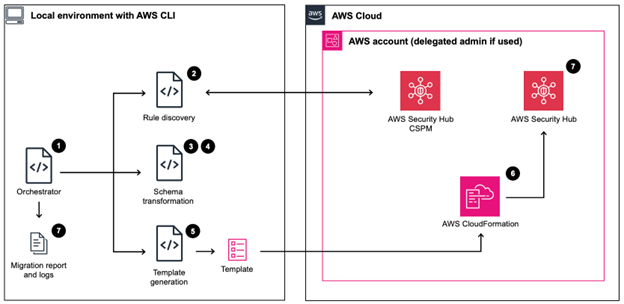
Security Hub CSPM から Security Hub への自動化ルール移行ガイド
AWS Security Hub の新バージョンでは OCSF スキーマが採用され、旧バージョン (Security Hub CSPM) の ASFF ベースの自動化ルールを移行する必要があります。この記事では、既存の自動化ルールを自動的に検出し、OCSF スキーマに変換し、AWS CloudFormation テンプレートを生成する移行ソリューションを紹介します。ホームリージョンモードとリージョン別モードの 2 つのデプロイオプションをサポートし、ルールの順序も維持されます。
Amazon Inspector がトークンファーミングキャンペーンに関連する 15 万件以上の悪意ある npm パッケージを検出
Amazon Inspector のセキュリティリサーチャーが、npm レジストリにおいて tea.xyz トークンファーミングキャンペーンに関連する 15 万件以上の悪意あるパッケージを発見しました。これはオープンソースレジストリ史上最大規模のパッケージフラッディングインシデントの 1 つです。AI とルールベースの検出を組み合わせた手法により、脅威アクターが暗号通貨報酬を得るために自動生成したパッケージを特定し、OpenSSF との迅速な連携で対応を実現しました。
月刊AWS製造 2026年1月号
3号目となった月間 AWS 製造ブログでは、re:Invent 2025 の注目セッションを中心に、re:Invent 特集としてお届けします。先月号はこちらです。未読の方はあわせてご覧ください。
このブログでは開催予定のイベントや直近1カ月に発表された製造関連のブログ・サービスのアップデート・事例などをお届けしています。国内だけでなく海外の情報も含めていますので、リンク先には英語の記事・動画も含まれていますが、解説を加えていますのでご興味あればぜひご覧ください。
プロパティベーステストが見つけた、私が決して発見できなかったセキュリティバグ
本記事では、Kiro の仕様駆動開発ワークフローを使用したチャットアプリケーション開発において、プロパティベーステスト(PBT)が従来のテスト手法では発見困難なセキュリティバグをどのように発見したかをお伝えします。75 回目のテスト反復で __proto__ というプロバイダー名が JavaScript プロトタイプの誤った処理を露呈し、ランダム生成による体系的な入力空間の探索が、手動コードレビューや単体テストでは見逃されるエッジケースを効果的に発見できることを実例とともに紹介します。
Kiro のマルチルートワークスペース:1 つのプロジェクト内だけでなく、複数のプロジェクトにまたがって作業する
本記事では、Kiro の新しいマルチルートワークスペース機能により、複数のプロジェクトを単一の IDE ウィンドウで効率的に管理する方法をお伝えします。共有ライブラリとメインアプリケーション、複数のマイクロサービス、モノレポのパッケージなど、関連するプロジェクトを同時に編集する際の課題を解決し、各ルートが独立性を保ちながら統合された開発環境を提供する仕組みと、その設定方法や実際の活用例を詳しく説明します。