Amazon Web Services ブログ
AWS CIRT が Threat Technique Catalog for AWS を公開
AWS Customer Incident Response Team (CIRT) が Threat Technique Catalog for AWS を公開しました。このカタログは、AWS CIRT がセキュリティ調査で観察した脅威アクターの戦術、技術、手順 (TTP) を MITRE ATT&CK フレームワークに基づいて分類したものです。AWS 環境における脅威の特定と分類に役立つ情報に加え、軽減方法や検出方法も提供しています。AWS サービスでフィルタリングして、環境のセキュリティ強化に活用できます。
Amazon Kinesis Video Streams の warm ストレージ階層で長期動画保存コストを最適化
本記事は 2026年 1 月 4 日に公開された Optimize long-term video stora […]
AWS でのブロックチェーンインデクサーの構築
分散型金融 (DeFi) の取引判断には、ブロックチェーンの価格と流動性データが必要です。 しかし、ブロックチ […]
AWS で Solana ノードのパフォーマンスを向上させコストを削減する
本記事は、2025 年 9 月 25 日に公開された Improve Solana node performa […]
AWS IoT Greengrass と Strands Agents を使用した Small Language Model の大規模デプロイ
AWS IoT Greengrass と Strands Agents を活用して、Small Language Models (SLM) をエッジデバイスに大規模デプロイする方法を解説します。製造業における OPC-UA データの処理を例に、クラウド接続なしでもリアルタイムの機器ステータス照会やテレメトリ解釈を可能にするハイブリッド AI ソリューションの実装手順を紹介。エッジでの即時応答とクラウドでの複雑な分析を組み合わせた産業 IoT アーキテクチャを構築できます。
aws login で AWS への開発者アクセスをシンプルに
AWS CLI の新しい aws login コマンドを使用すると、長期アクセスキーを作成・管理することなく、AWS マネジメントコンソールと同じサインイン方法で一時的な認証情報を取得できます。IAM 認証情報やフェデレーションサインインの両方に対応し、認証情報は 15 分ごとに自動ローテーションされます。IAM ポリシーによるアクセス制御や CloudTrail でのログ記録も可能で、デフォルトでセキュアな開発環境を実現します。
IAM アクセスキーからの脱却: AWS におけるモダンな認証アプローチ
IAM アクセスキーなどの長期認証情報に依存することは、認証情報の漏洩や盗難などのリスクをもたらします。この記事では、AWS CloudShell、AWS IAM Identity Center、IDE 統合、IAM ロール、IAM Roles Anywhere など、従来 IAM アクセスキーを使用してきた 5 つの一般的なユースケースに対するより安全な代替手段を紹介します。最小権限の原則の実装方法と合わせて、AWS 環境のセキュリティポスチャを改善するためのベストプラクティスを解説します。
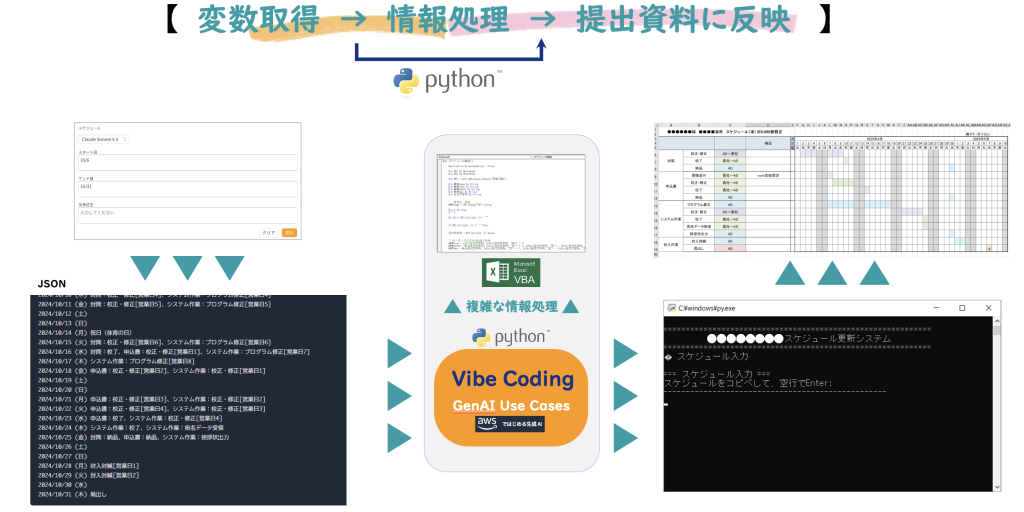
株式会社アド・ダイセンが生成 AI で実現した現場主導の業務効率化:非技術者による生成 AI 活用の実践
本ブログは株式会社アド・ダイセン様とアマゾン ウェブ サービス ジャパン合同会社が共同で執筆いたしました。 み […]

smart EuropeがAmazon Bedrockでカスタマーサポート業務を変革した方法
自動車メーカーにとって、新型車のリリース、無線通信(OTA)によるソフトウェアアップデート、コネクテッドサービスの開始は、新鮮な顧客体験を生み出します。これらのイノベーションは運転体験の向上に役立つ一方で、自動車所有者から車両の機能、充電機能、メンテナンス手順、デジタルサービスに関する多数の問い合わせを生み出します。
AWSはsmart Europeと協力し、smart.AI Case Handlerを開発しました。このツールは、問い合わせに関するインサイトとカスタマイズされた対応を提案することで、サポート担当者の効率を大幅に向上させます。
Landing Zone Accelerator on AWS の Universal Configuration と LZA Compliance Workbook のご紹介
Landing Zone Accelerator on AWS (LZA) の最新サンプルセキュリティベースライン「Universal Configuration」と、AWS Artifact で利用可能な「LZA Compliance Workbook」を紹介します。Universal Configuration は、NIST 800-53 Rev5、CMMC、ISO-27001、HIPAA などのコンプライアンスフレームワークに対応し、セキュアなマルチアカウント AWS 環境を数時間でデプロイできます。生成 AI やエージェンティック AI ソリューションの基盤としても活用でき、規制の厳しい業界のお客様のセキュリティとコンプライアンスの取り組みを支援します。